IT-Sicherheit
Binance-Hack: Was ein Laptop mit 6,3 Milliarden Dollar zu tun hat
Ein Laptop steht auf dem Schreibtisch. Darauf laufen E-Mails, Arbeitsprogramme und Zugänge zu internen Systemen. Von außen sieht er aus wie tausend andere Geräte. Doch wer so einen Rechner übernimmt, bekommt unter Umständen weit mehr als ein paar Dateien: einen Weg in den Betrieb.
Am Abend des 29. Oktober 2026 haben Angreifer bei der Kryptobörse Binance Kryptowerte im Wert von rund 6,3 Milliarden US-Dollar abgezogen. Die Schätzung stammt von Binance selbst, die Analysefirma TRM Labs kommt auf rund 6,36 Milliarden. Es ist der größte bekannte Kryptodiebstahl. Den Schaden trägt laut Binance die Börse, nicht die Kundschaft. Wie der Angriff genau ablief, wird noch untersucht.
Wie kann so etwas passieren? Und was hat das mit deinem Büro, deinem Geschäft oder deiner Werkstatt zu tun?
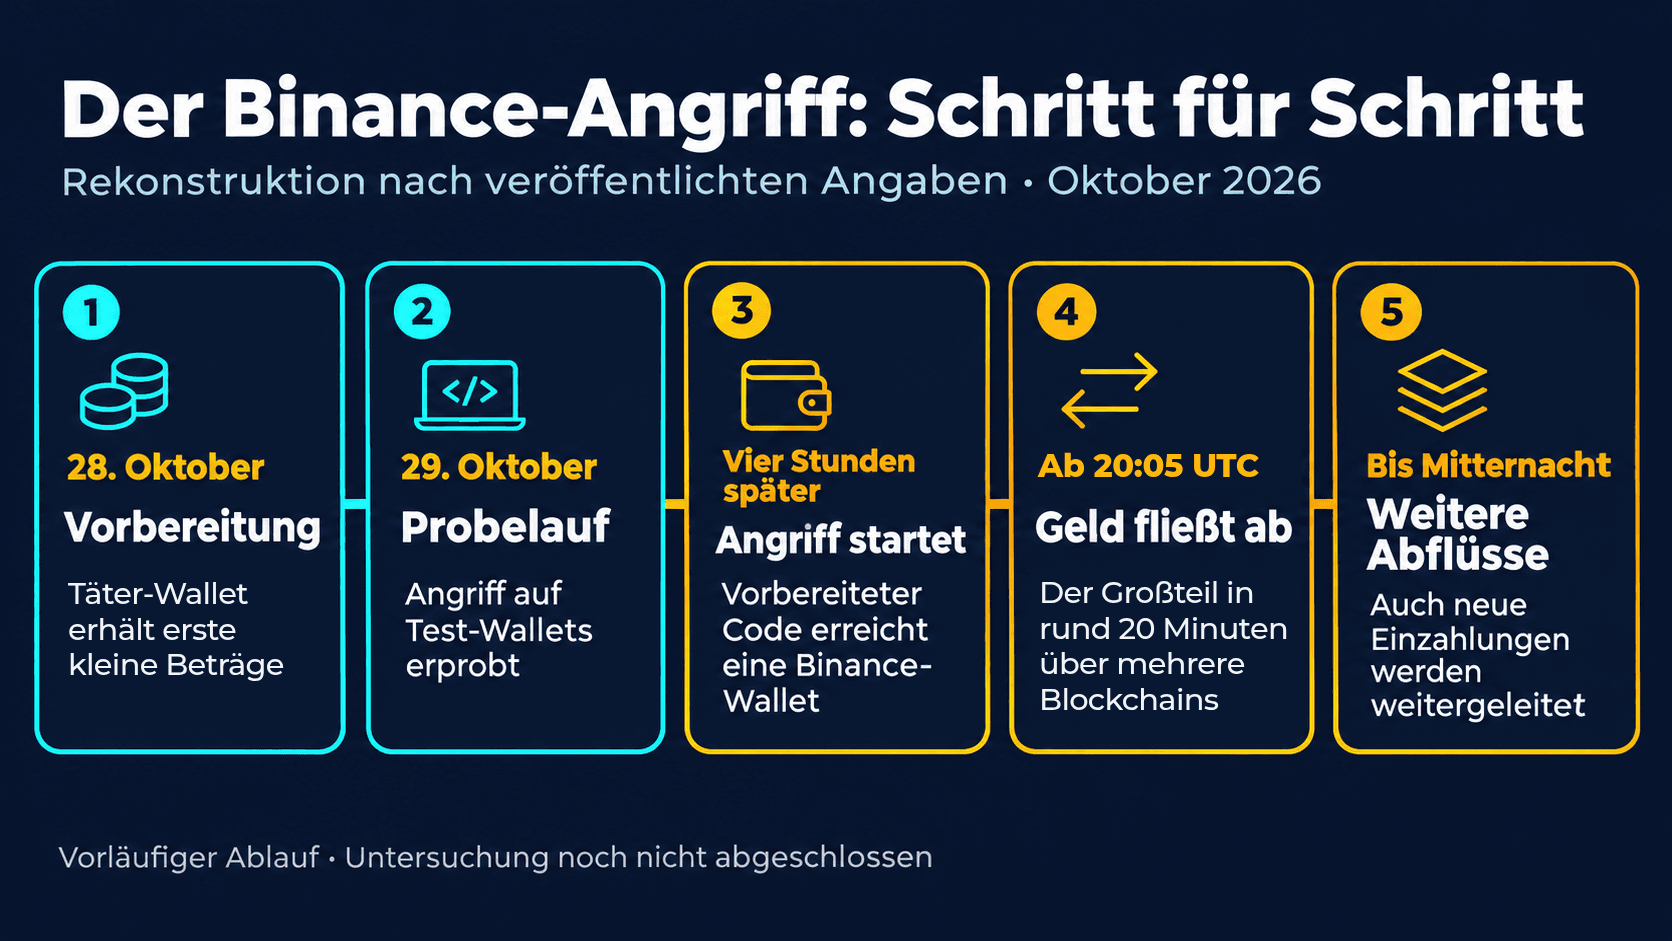
- 28. Oktober: Die Wallet der Täter erhält erste kleine Beträge. Die Vorbereitung beginnt also mindestens 36 Stunden vor dem Diebstahl.
- 29. Oktober: Die Angreifer erproben ihren Code an Test-Wallets. Vier Stunden nach dem letzten Probelauf landet derselbe Code auf einer Binance-Wallet.
- Ab 20:05 UTC, also 21:05 Uhr österreichischer Zeit, fließt der Großteil des Geldes in rund 20 Minuten ab, verteilt auf mehrere Blockchains.
- Bis kurz vor Mitternacht (UTC) ziehen die Angreifer auch Beträge ab, die neu auf einer der Wallets eingehen.
Ein Arbeitsgerät als Eingangstür
Nach der ersten Einschätzung von Binance könnte der kompromittierte Laptop eines DevOps-Ingenieurs der Einstieg gewesen sein. Solche Mitarbeiter betreuen die technische Infrastruktur. Über das Gerät sollen die Angreifer Zugang zu einem internen Dienst bekommen und von dort nicht genehmigte Auszahlungen ausgelöst haben. Wenige Stunden später ergänzte Binance, dass weitere Schwachstellen gefunden wurden und der Laptop allein den Angriff nicht erklärt.
Hinweise darauf, dass private Schlüssel der Wallets abgeflossen sind, hat Binance nach eigenen Angaben nicht gefunden. TRM Labs hält es für am wahrscheinlichsten, dass die Angreifer das System, das bei Binance Auszahlungen digital unterschreibt, dazu gebracht haben, Aufträge nach ihrer Wahl zu signieren. Bestätigt ist das nicht. Für deinen Betrieb ist aber genau dieser Gedanke spannend.
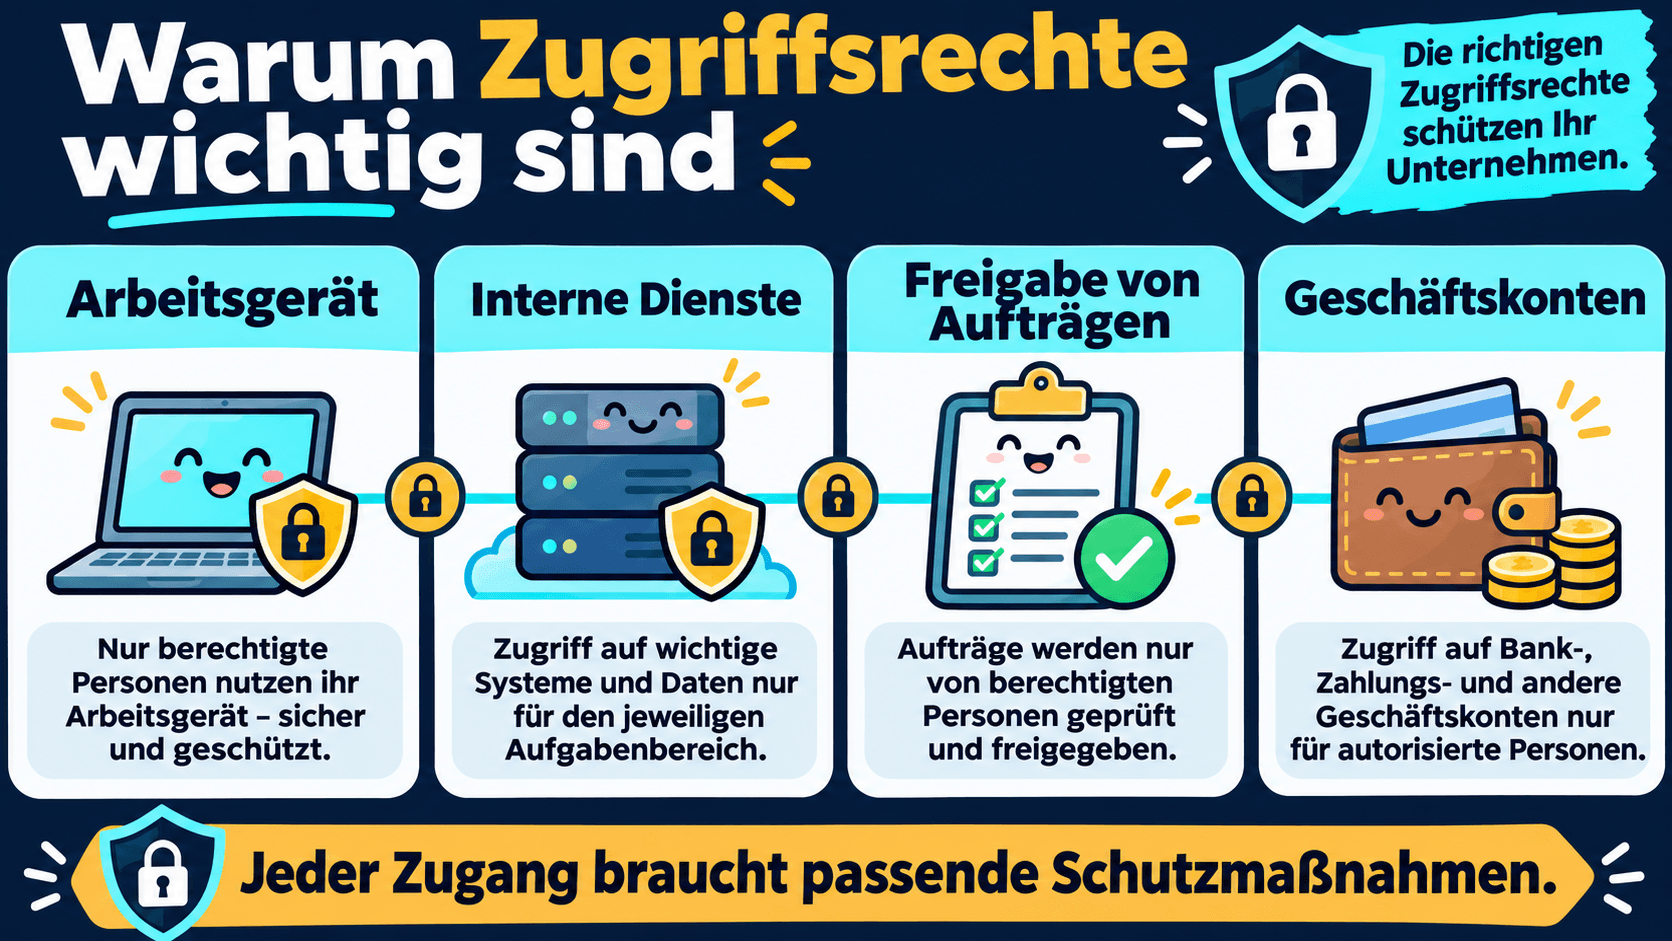
Das Grundproblem lässt sich ohne Spezialwissen erklären: Ein Arbeitsgerät ist meist schon an mehreren Diensten angemeldet. Wird es übernommen, werden diese Zugänge zum nächsten Schritt. Stell dir eine Firma mit einer gut gesicherten Kasse vor. Nur bestimmte Personen dürfen Zahlungen freigeben. Jetzt sitzt ein Fremder am bereits angemeldeten Arbeitsplatz einer solchen Person, und die Aufträge kommen plötzlich über einen vertrauten Weg.
Die entscheidende Frage: Wird nur geprüft, ob der Zugang stimmt, oder auch, ob der konkrete Auftrag sinnvoll und berechtigt ist?
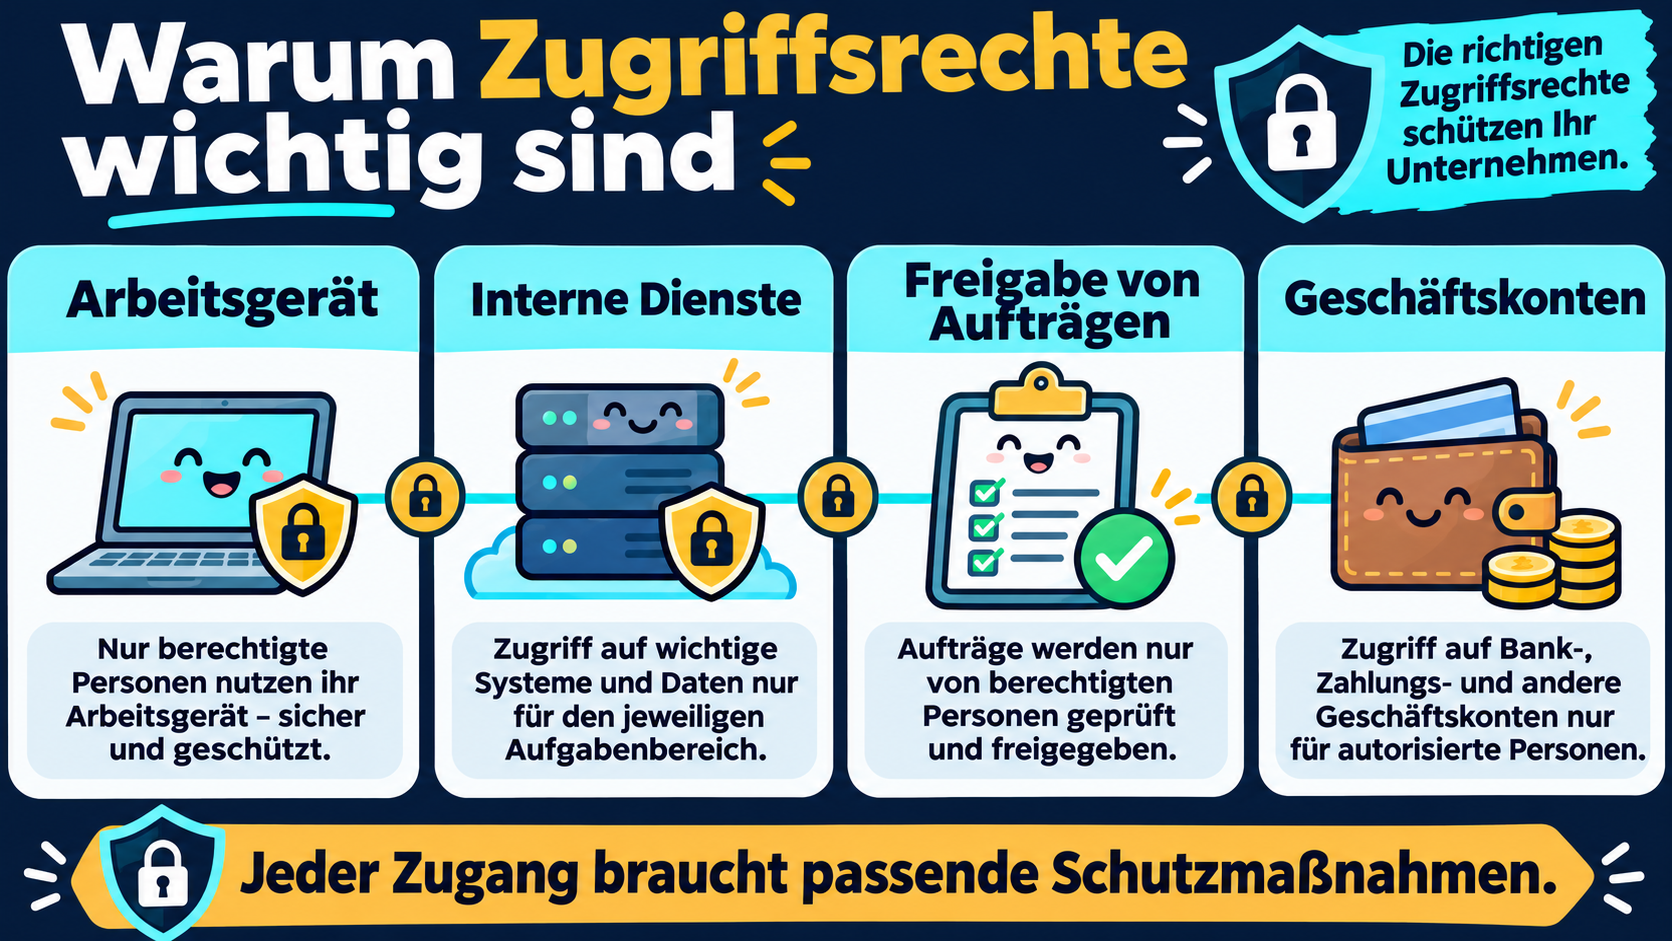
Was ist überhaupt eine Online-Wallet?
Eine Kryptobörse muss laufend Auszahlungen für ihre Kunden abwickeln. Dafür verwendet sie sogenannte Hot Wallets: Wallets, die mit Online-Systemen verbunden sind, damit Zahlungen ohne Verzögerung möglich sind. Genau aus solchen Wallets wurde bei Binance das Geld abgezogen.
Als Bild hilft eine Geschäftskasse. In ihr liegt Geld für den täglichen Betrieb. Gerade weil regelmäßig Zahlungen stattfinden, müssen Zugänge, Freigaben und Kontrollen zusammenpassen.
Eine einzelne Schutzmaßnahme ersetzt dabei nicht alle anderen. Ein starkes Passwort hilft wenig, wenn ein bereits angemeldetes Gerät missbraucht wird. Umgekehrt macht eine zusätzliche Anmeldung einen unbedacht freigegebenen Auftrag nicht automatisch sicher.
Eine Freigabe kann mehr erlauben, als du denkst
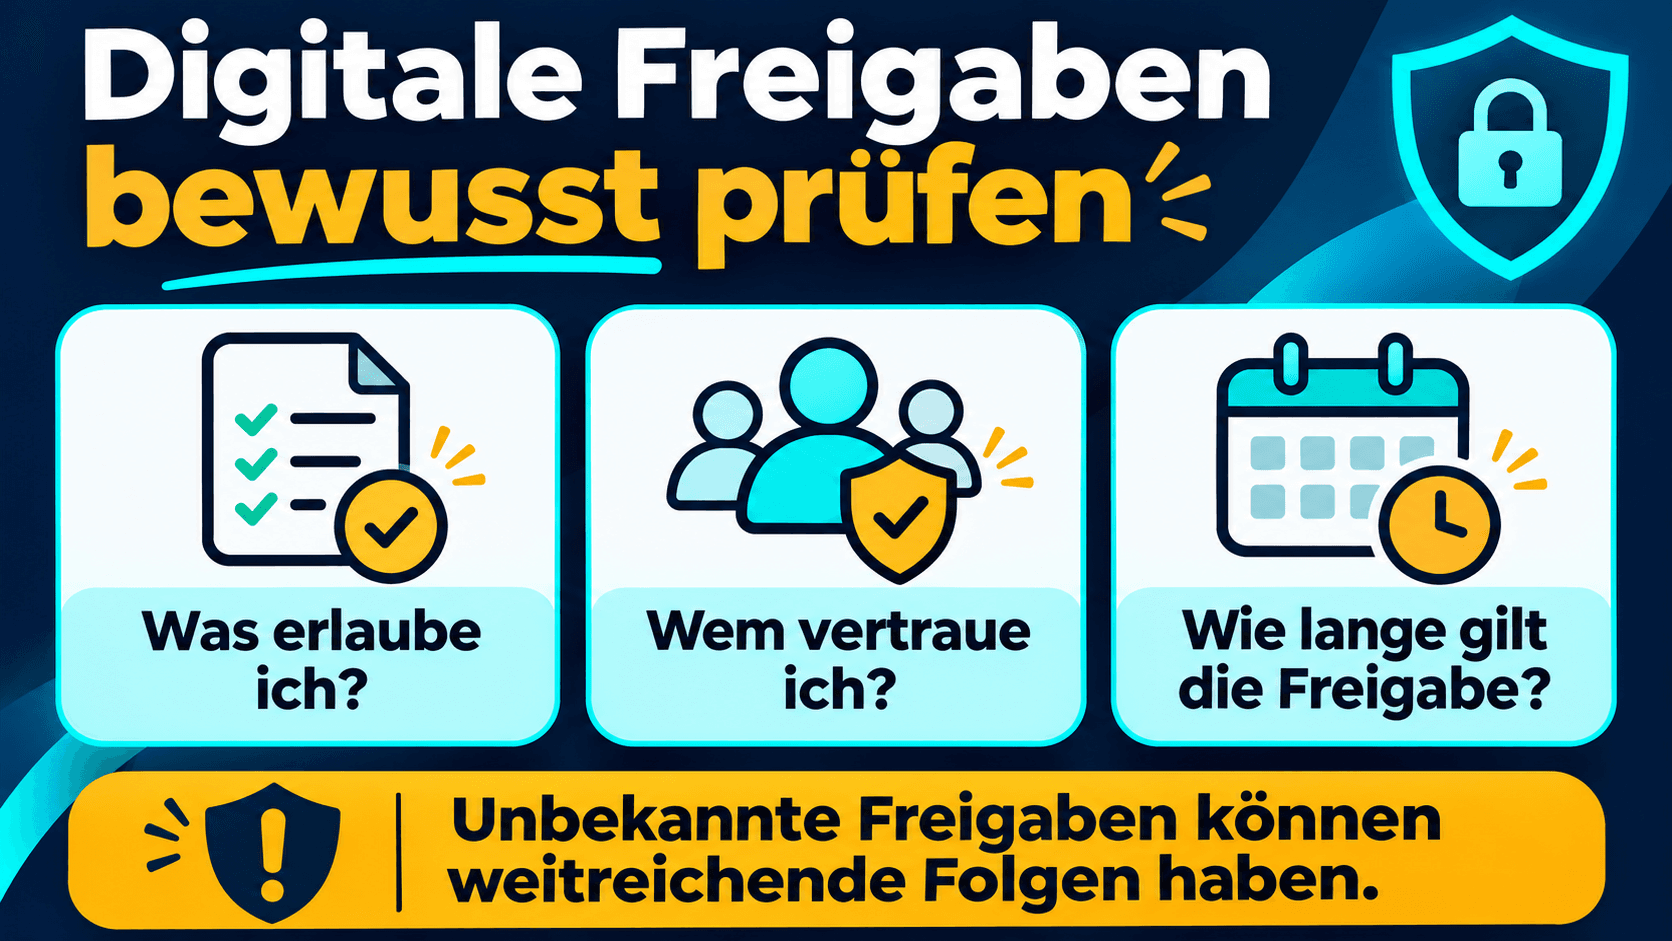
Bei digitalen Systemen geht es nicht immer nur darum, ein Passwort zu stehlen. Auch eine erteilte Berechtigung kann weitreichende Folgen haben. Das kennst du vielleicht vom Smartphone: Eine App fragt nach Zugriff auf Kontakte oder Fotos. Bei geschäftlichen Anwendungen betreffen Freigaben zum Beispiel Dateien, E-Mails oder verbundene Konten.
Vor einer wichtigen Freigabe helfen drei einfache Fragen: Was erlaube ich? Wem vertraue ich? Und wie lange gilt diese Erlaubnis?
Warum auch kleine Betriebe hinschauen sollten
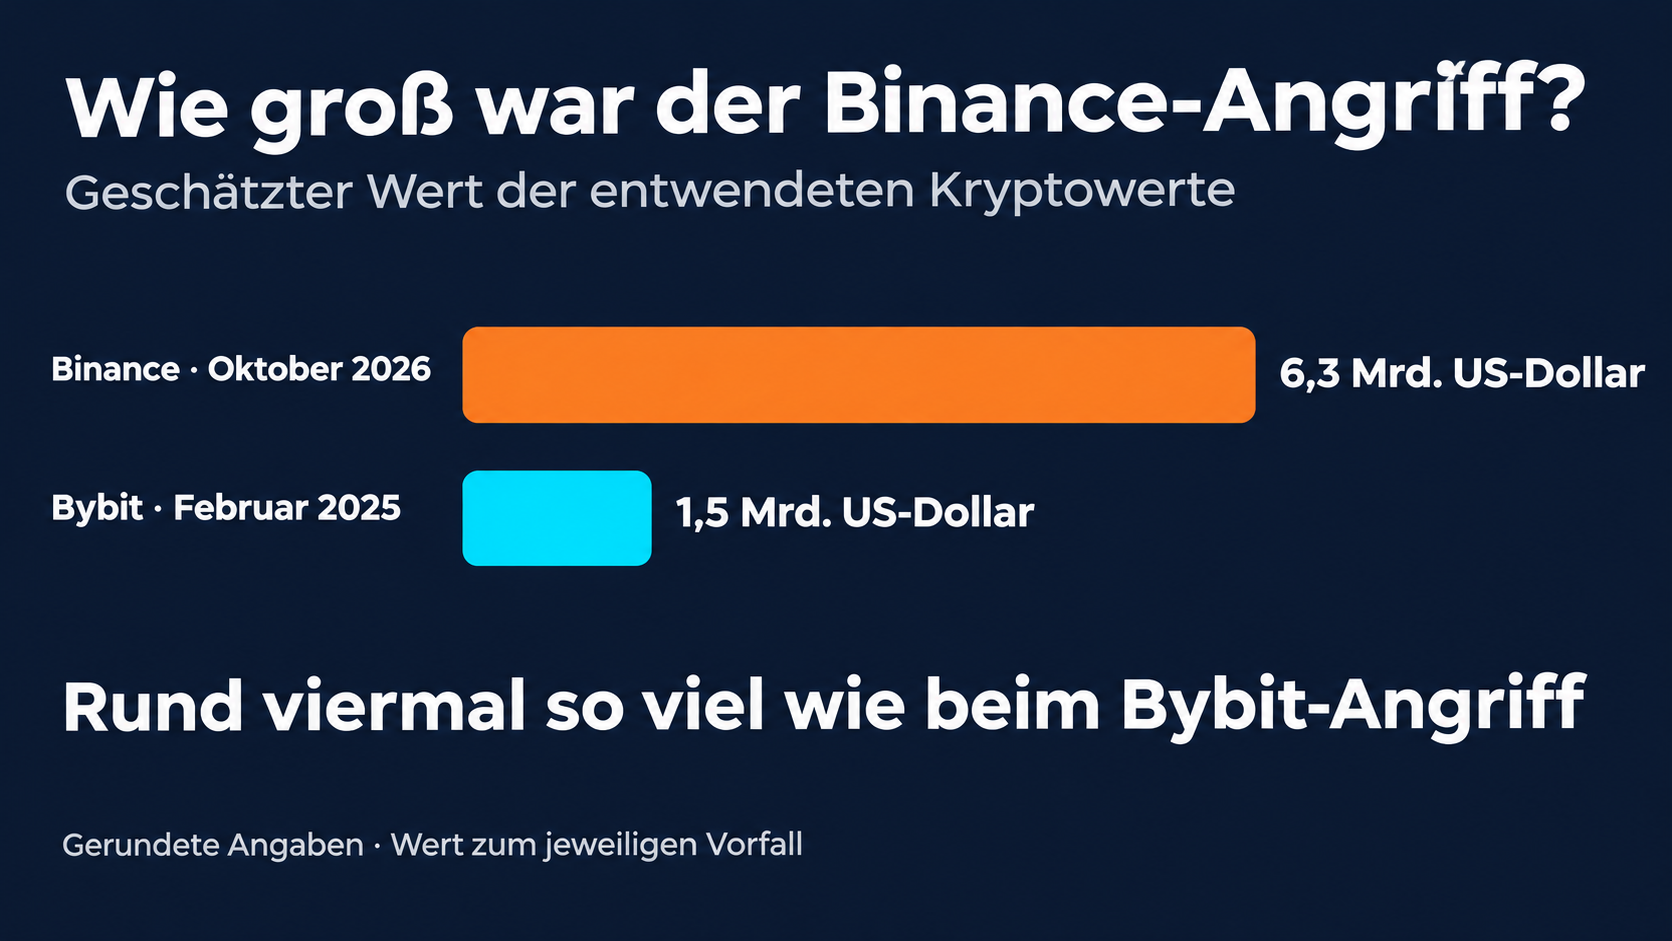
Die Summe macht Schlagzeilen. Zum Vergleich: Beim Angriff auf die Kryptobörse Bybit im Februar 2025 ging es laut FBI um rund 1,5 Milliarden US-Dollar, bei Binance also um rund viermal so viel. Abgelaufen ist der Bybit-Angriff anders. Laut der Untersuchung von Sygnia wurde dort zuerst der Rechner eines Entwicklers beim Wallet-Anbieter Safe übernommen, später manipulierten die Angreifer die Weboberfläche, über die Bybit Zahlungen freigab.
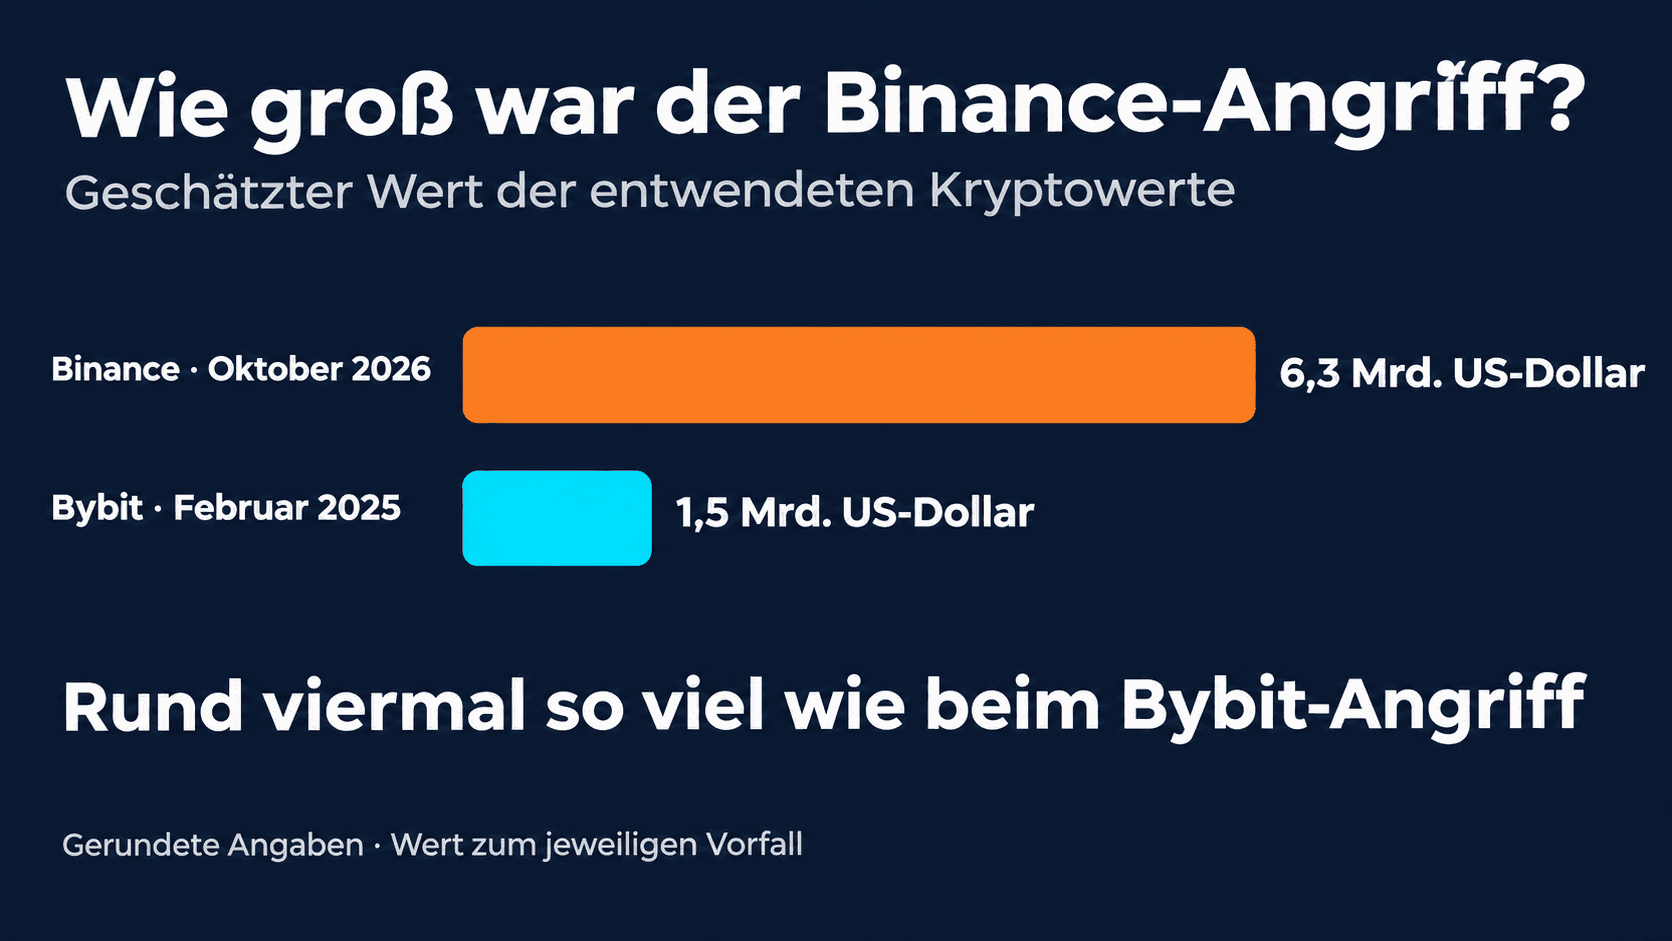
Der praktische Punkt liegt viel näher am Alltag: Auf wie viele wichtige Dinge kann jemand über einen einzigen Arbeitsplatz zugreifen? Bei dir sind das vielleicht E-Mail, Kundendaten, Rechnungen, Website und Datensicherung. Fällt dieser Arbeitsplatz aus oder wird er übernommen, trifft das mehrere Bereiche gleichzeitig.
Für einen kleinen Betrieb können schon ein paar Tage ohne E-Mail, Buchhaltung oder Kundentermine teuer werden. Du brauchst deshalb keine Sicherheitsabteilung mit hundert Leuten. Du brauchst Schutzmaßnahmen, die zu deinen wichtigsten Abläufen passen.
Fünf Dinge, die du konkret prüfen kannst
1. Wichtige Konten zusätzlich absichern
Beginne bei E-Mail, Cloud und Website-Verwaltung. Nutze eine zusätzliche Anmeldesicherheit, wo sie verfügbar ist, etwa Passkeys oder Sicherheitsschlüssel. Prüfe auch, wie du im Notfall wieder Zugang bekommst.
2. Rechte auf das Nötige begrenzen
Nicht jeder Arbeitsplatz braucht Zugriff auf alle Daten. Verwaltungsaufgaben erledigst du am besten über getrennte Konten, die nur bei Bedarf verwendet werden.
3. Geräte aktuell halten
Betriebssystem, Browser und Arbeitsprogramme brauchen regelmäßige Updates. Dazu gehört eine Übersicht: Welche Geräte gibt es, wer nutzt sie und welche Software läuft darauf?
4. Ungewöhnliche Aufträge gegenprüfen
Eine neue Bankverbindung oder eine überraschende Zahlungsanweisung verdient einen Rückruf über eine bereits bekannte Nummer. Bei sensiblen Vorgängen prüft eine zweite Person die Freigabe. Wie Betrüger mit geänderten Bankdaten arbeiten, habe ich im Artikel über Rechnungsbetrug mit falscher IBAN beschrieben.
5. Wiederherstellung ausprobieren
„Das Backup läuft“ ist ein Anfang. Entscheidend ist, ob du deine Daten tatsächlich zurückbekommst. Eine Sicherung sollte außerdem so geschützt sein, dass ein übernommenes Alltagskonto nicht einfach alle Kopien verändern oder löschen kann.
Dabei unterstütze ich dich
Ich bin Roman Bernsteiner aus Hohenems und unterstütze Unternehmen und Privatkunden bei IT, Websites und technischen Sicherheitsfragen, vor Ort in Vorarlberg oder per Fernwartung. Als Einstieg können wir eine IT-Sicherheitsprüfung mit klar vereinbartem Umfang machen. Gemeinsam schauen wir auf deine wichtigsten Geräte, Zugänge und die Datensicherung. Du bekommst eine verständliche Einschätzung, welche Schritte zuerst sinnvoll sind.
Die vereinbarten Verbesserungen setze ich anschließend für dich um:
- Zusätzliche Anmeldesicherheit für E-Mail, Cloud und Website
- Passende Benutzerrechte und getrennte Verwaltungskonten
- Firewall und Virenschutz
- Datensicherung prüfen und die Wiederherstellung testen
- Eine praktische Einweisung für dich und dein Team, auf Wunsch auch laufende Betreuung
Umfang und Preis klären wir vor dem Start, so weißt du vorher genau, woran du bist.
Wie gut ist dein Betrieb vorbereitet?
Schreib mir kurz, wie viele Arbeitsplätze du hast und welche Programme im Alltag unverzichtbar sind, am einfachsten über das Kontaktformular direkt unter diesem Artikel oder per WhatsApp. Ich melde mich mit einem Vorschlag für den nächsten sinnvollen Schritt.
Kurz zusammengefasst
Beim Binance-Hack ging es um rund 6,3 Milliarden US-Dollar, und nach ersten Angaben könnte ein übernommener Arbeitslaptop eine Rolle gespielt haben. Der vollständige Ablauf ist noch nicht geklärt. Die Lehre für kleine Betriebe hängt davon nicht ab: wichtige Konten zusätzlich absichern, Rechte begrenzen, Geräte aktuell halten, ungewöhnliche Aufträge gegenprüfen und die Wiederherstellung testen. Stand dieses Artikels: 2. November 2026. Quellen: Angaben von Binance laut Associated Press und CNBC, Bericht von TRM Labs, FBI-Warnung zu Bybit, Untersuchung von Sygnia. Die Abbildungen sind neu erstellte KI-Illustrationen und vereinfachte Infografiken.